


SCS評価制度への対応は、取引先から選ばれ続けるための重要な経営課題となっています。Dynabookは、経済産業省・IPAが推進する「SCS評価制度(サプライチェーン・サイバーセキュリティ評価制度)」への対応を検討する企業向けに、現状アセスメントから「★3」「★4」取得に向けたロードマップ策定、環境構築・運用までをワンストップで支援します。
セキュリティ対策でこんなお悩みありませんか?
社内にセキュリティの専門家がおらず、対応の優先順位を決められない。または、十分な検討時間を確保できない
2026年度末の制度開始に向けて、いつ・何から手をつければいいのか予測がつかない
自社の今の対策で何が足りないのか、客観的に整理・可視化できていない
取引先ごとに求められるセキュリティ要件がバラバラで、対応負荷が高い
「何から対策すべき?」にお応えします
お気軽にお問い合わせください ご相談はこちら
サプライチェーン全体のセキュリティ強化が急務
近年、サプライチェーン攻撃の増加を受け、企業には取引先を含めたセキュリティ対策の強化が求められています。
その対応状況を客観的に評価・可視化する仕組みとして、経済産業省とIPAが「SCS評価制度」の導入を進めています。
本制度では、企業のセキュリティ対策レベルを★で評価し、取引先にも分かりやすく示すことができます。
SCS評価制度への対応は、セキュリティ対策の強化にとどまらず、企業価値や競争力の向上にもつながります。
SCS評価制度の概要を詳しく知りたい方はこちら SCS評価制度とは? わかりやすく解説
すべてのサプライチェーン企業などが対象です

貴社の競争力を強化する賢いIT投資
信頼性と
差別化

セキュリティ水準を客観的に
証明し、選ばれる企業へ
取引先に対する安心感を格段に高めます。他社に先駆けた対応が信頼の証となり、競合との差別化や事業機会の拡大に貢献します。
運用コスト
の削減

対策レベルの「見える化」で、
煩雑な個別対応を一本化
対策レベルの共通言語化で、取引先ごとに求められる不揃いなチェックシート対応や調整の手間を解消。セキュリティ管理に関わる運用コストを削減します。
事業継続性
の向上

形式的対応にとどまらない、
自社を守る「本質的な投資」
制度基準に沿って自社の弱点を洗い出し、セキュリティ基盤を根幹から強化。高度化・巧妙化するサイバー攻撃に耐えうる実効性の高い運用体制を整えます。
SCS評価制度対応に必要な取り組みを、ワンストップで伴走支援
情報システム部門の業務負担を最小限に抑え、円滑なSCS制度対応をDynabookがサポートします
「★3」「★4」の取得には、単なるツールの導入にとどまらず、制度要件に合わせた現状の可視化から社内運用の定着までを見据えた一貫性のある計画が必要です。貴社の状況に合わせた要件定義からシステム構築、運用の定着まで、Dynabookがワンストップで伴走します。情報システム部門のSCS評価制度対応に向けた環境整備をサポートします。
-

要件アセスメント
現状の可視化と
ギャップ分析現状の環境や対策状況を可視化し、「★3」「★4」取得に向けた課題を整理します。
-

ソリューション提案
既存資産を
活かした最適設計アセスメント結果をもとに、最適なソリューションと導入計画をご提案します。
-

環境構築
専門エンジニアによる
確実な実装設計内容に基づき、セキュアで運用しやすい環境を構築します。
-

運用支援・社員教育
取得後の運用定着まで
しっかり支援構築後の運用支援や教育を通じて、セキュリティレベルの維持・向上を支援します。


まずは
要件アセスメントから
対策の出発点は
現状の“見える化”
まずは要件アセスメントで現状を可視化。制度要件とのギャップを整理し、無理のない対応ロードマップをご提案します。Dynabookなら、“診断して終わり”ではなく、対策の実現まで支援します。
自社で現状把握や課題整理が難しい場合は、
Dynabookのアセスメントサービスを
ご活用ください!カタログダウンロードはこちら
要件アセスメントで実施すること
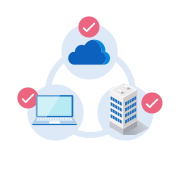
対象範囲の明確化
端末・クラウド・委託先まで、どこまでを評価対象にするかを明確にします。
制度要件の読み解き
制度の文言を、貴社の運用や体制に置き換え、必要な対策を洗い出します。
関係部門との調整
情報システム部だけでは完結せず、総務・現場など関係部門の合意形成をサポートします。
アセスメントの定義だけで
約4週間*かかることも。
運用開始には半年以上の
お時間を要することもございます。
(当社支援実績にもとづく目安)
自社で現状把握や課題整理が難しい場合は、
Dynabookのアセスメントサービスを
ご活用ください!カタログダウンロードはこちら
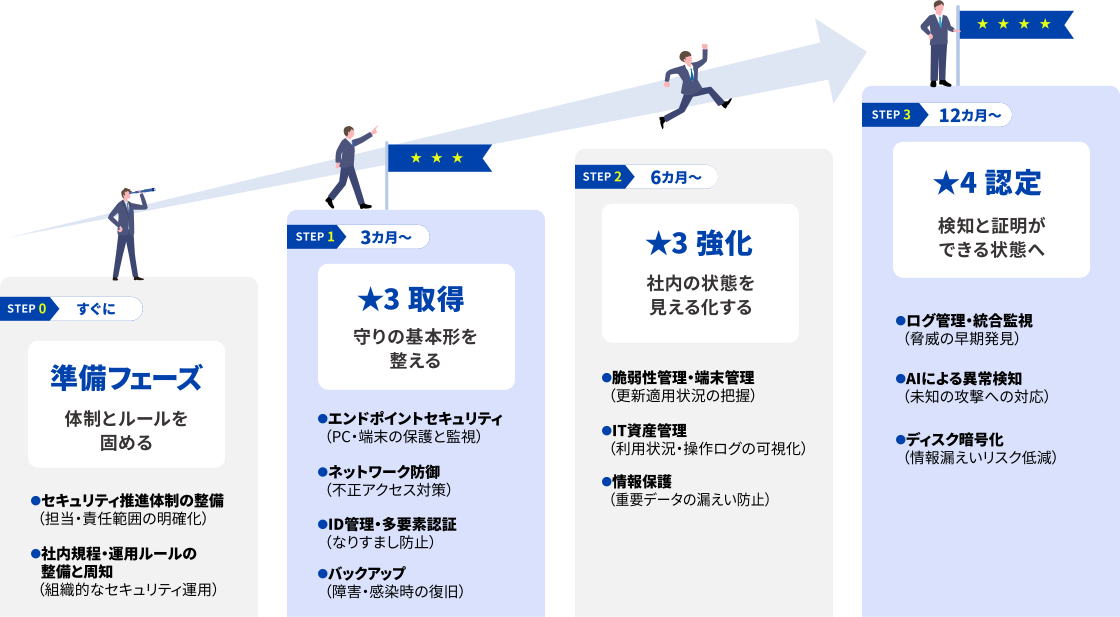
無理なく確実に進める12カ月の導入ロードマップ
「★3」「★4」の取得に必要な対策を、4つのステップに分けて段階的に導入します。各ステップで整える要素と、到達できる状態は次のとおりです。また、お客様の状況や取引先からの要求レベルに応じ、★3を経由せず直接★4を目指すプランもご提案可能です。
Dynabookが選ばれる理由
Dynabookは誕生から37年。企画・開発・製造・販売・サポートを一貫して行い、ハードウェアとソフトウェアの両面からお客様のニーズに応える製品やサービスを追求し、そのノウハウを新しい製品・サービスに活かしてきました。ハードウェアからクラウドまでを理解するDynabookだからこそ、実効性と運用性を両立したセキュリティ対策をご提案します。評価取得に向けた要件アセスメントから、「★3」「★4」取得後の更新対応まで。Dynabookが長期的なパートナーとして伴走支援します。
豊富な知見と
ノウハウ・実績
全国の拠点による
高品質なサポート
マルチベンダー連携も
ワンストップで
導入後も伴走支援
音声でわかる!SCS評価制度
SCS評価制度の概要や対策の進め方を音声動画でわかりやすく解説します
FAQ
SCS評価制度とは何ですか?
サプライチェーン全体のセキュリティ対策状況を評価する制度です。取引先や発注元から一定水準のセキュリティ対策を求められるケースが増えており、企業の信頼性を示す指標の一つとして活用が進むことが見込まれます。
「★3」「★4」取得には
どのような対策が必要ですか?
「★3」では基本的なセキュリティ対策の整備、「★4」ではログ管理や監視体制の強化など、より高度な運用が求められます。必要な対策は企業規模や現状によって異なるため、まずは現状把握から始めることをおすすめします。
多くの中小企業は、
まず何から手をつければ
良いでしょうか?
IPAが提供する自己診断ツールなどを活用し、自社の現状を把握することから始めるのが第一歩です。その上で、必要に応じてセキュリティ専門家や評価機関の支援サービスの利用を検討してください。自治体などが実施するセミナーへの参加や、デジタル化・AI導入補助金といった公的支援の活用も、費用を抑えながら対策を進める上で有効な手段となります。
相談や診断に費用はかかりますか?
詳細はお問い合わせください。お客様の状況やご要望をお伺いし、最適なご支援内容をご案内します。