メインコンテンツに移動

検索 キーワードを入力してください

  1. dynabook.com
  2. 法人のお客様(ビジネスPC・ソリューション)
  3. サービス・ソリューション
  4. なぜ中小製造業が狙われる?サプライチェーン攻撃のリスクと必須対策

なぜ中小製造業が狙われる?サプライチェーン攻撃のリスクと必須対策

近年、特定の業種を狙ったサイバー攻撃が増加しており、中でも製造業はサプライチェーン攻撃の主要な標的となっています。
その原因は、強固なセキュリティを誇る大手企業を直接攻撃するのではなく、取引関係にあるセキュリティ対策が手薄な中小企業を侵入口として利用する手口が横行しているためです。


本記事では、中小製造業がサプライチェーン攻撃の標的となる原因を深掘りし、現実に起こりうるリスクと、今すぐ着手すべき具体的な対策を解説します。


この記事でわかること

  • ・中小製造業がサプライチェーン攻撃の「踏み台」にされる根本的な理由
  • ・攻撃によって取引先を巻き込み、事業継続を脅かす甚大な被害
  • ・限られたリソースでも今すぐ着手すべき必須のセキュリティ対策

サプライチェーン攻撃とは?大企業への侵入口となる仕組みを解説

サプライチェーン攻撃とは、攻撃対象の企業へ直接サイバー攻撃を仕掛けるのではなく、取引先や業務委託先など、関連する比較的セキュリティ対策の弱い組織を経由して、最終的な標的への侵入を試みる攻撃手法の総称です。
この攻撃の大きな特徴は、セキュリティが強固な大企業を攻略するために、その防御網の外側にあり、システム的に繋がっている中小企業を「裏口」や「侵入口」として利用する点にあります。

わかりやすく言うと、鎖全体の強度が最も弱い輪の部分で決まるように、サプライチェーン全体のセキュリティレベルも、最も対策が手薄な一社のレベルに依存してしまうという仕組みです。

中小製造業が「踏み台」にされる3つの理由

サプライチェーン攻撃が増加する中、特に中小製造業が攻撃の「踏み台」として狙われやすい状況にあります。
その原因は、単一の問題ではなく、複数の要因が複雑に絡み合っていることに起因します。
主に挙げられるのは、「セキュリティ対策が手薄で侵入しやすい」、「大手取引先とのシステム連携が攻撃の起点になる」、「『自社は無関係』というセキュリティ意識の低さ」という3つの理由です。

これらの脆弱性が、攻撃者にとって格好の標的となる隙を生み出しています。

理由1:セキュリティ対策が手薄で侵入しやすい

多くの中小企業では、予算やIT専門人材の不足を原因として、セキュリティ対策が後回しにされがちです。
具体的には、OSやソフトウェアが古いまま更新されていなかったり、単純なパスワードを使い回していたり、ファイアウォールなどの基本的なセキュリティ機器が未導入であったりするケースが散見されます。
攻撃者はこのような既知の脆弱性を狙って侵入を試みるため、対策が手薄であること自体が、攻撃を呼び寄せる最大の原因となっています。

理由2:大手取引先とのシステム連携が攻撃の起点になる

製造業では、部品の受発注管理や生産計画の共有、納期の調整などのために、大手取引先と自社のシステムを直接連携させていることが少なくありません。
この業務効率化のための仕組みが、サイバー攻撃の格好の起点となりえます。
攻撃者はまずセキュリティの甘い中小企業のシステムに侵入し、そこから大手企業との間に確立された信頼関係に基づくネットワーク接続を悪用して、本来の標的である大手企業のシステムへと侵入範囲を拡大します。

このように、信頼に基づいたシステム連携が攻撃の経路となる原因を生み出しています。

理由3:「自社は無関係」というセキュリティ意識の低さ

「うちは中小企業だから狙われない」「機密情報などないから盗まれるものはない」といった経営層や従業員の思い込みは、セキュリティ対策の遅れを招く深刻な原因です。
このような意識の低さは、不審なメールの添付ファイルを安易に開いたり、推測されやすいパスワードを設定したりといった危険な行動につながります。
どれほど高度なセキュリティシステムを導入しても、それを利用する人間の意識が低ければ、容易に脅威の侵入を許してしまいます。

この「自分は大丈夫」という油断こそが、攻撃者にとって最も狙いやすい脆弱性の一つです。

製造業がサプライチェーン攻撃を受けた場合に起こりうる甚大な被害

製造業がサプライチェーン攻撃の被害に遭うと、その影響は自社内に留まりません。
取引先や顧客を巻き込み、サプライチェーン全体に甚大な被害を及ぼすリスクをはらんでいます。
具体的には、自社の生産ライン停止による直接的な損害だけでなく、取引先の工場を止めかねない間接的な損害、さらには社会的信用の失墜といった、事業の根幹を揺るがす事態に発展する可能性があります。

取引先の工場停止による莫大な損害賠償リスク

自社がランサムウェアなどのサイバー攻撃を受け、部品の生産や出荷が不可能になった場合、その影響は部品を必要とする取引先の生産活動に直結します。
特にジャストインタイム方式を採用している製造ラインでは、一つの部品供給が滞るだけで全ラインが停止する事態も起こりえます。

過去には、国内の部品メーカーが攻撃を受けたことで、大手自動車メーカーの国内全工場が稼働停止に追い込まれた事例も発生しました。
このような事態を引き起こした場合、生産停止期間中の逸失利益など、莫大な額の損害賠償を請求されるリスクがあります。

企業としての信頼失墜と取引停止の可能性

サプライチェーン攻撃の発生源となってしまった場合、セキュリティ管理体制の不備を問われ、企業としての信頼は大きく毀損されます。
この影響は金銭的な損失以上に深刻で、既存の取引先から取引の見直しや停止を求められたり、新規の契約獲得が困難になったりするリスクに直結します。

一度失った信頼を回復することは極めて困難であり、ブランドイメージの低下は長期にわたって経営に大きな打撃を与え続ける可能性があります。

情報漏洩によって被害者から「加害者」の立場になる

サプライチェーン攻撃の恐ろしさは、自社が攻撃を受ける「被害者」であると同時に、取引先に被害を拡大させる「加害者」にもなりうる点です。
自社のシステムを踏み台にされて取引先の機密情報や個人情報が漏洩した場合、その責任の一端を担うことになります。

漏洩した情報の重要度によっては、取引先からの損害賠償請求だけでなく、法令に基づく罰則の対象となる可能性もあります。
このような二重の立場に置かれるリスクは、企業の存続に深刻な影響を及ぼします。

中小製造業が今すぐ始めるべきセキュリティ対策4選

サプライチェーン攻撃の脅威から自社と取引先を守るためには、専門的な知識や高額な投資を必要としない基本的な対策から着実に実行していくことが重要です。
攻撃者は高度な手法だけでなく、基本的なセキュリティ設定の不備を突いてくることが多いためです。
ここでは、限られた予算や人員といったリソースの中でも、中小製造業が直ちに実施すべき4つの基本的なセキュリティ対策を紹介します。

対策1:OSやソフトウェアを常に最新の状態に保つ

コンピュータのOSや業務で使用しているソフトウェアに存在する脆弱性は、サイバー攻撃の最も一般的な侵入経路の一つです。
ソフトウェアの開発元は、脆弱性が発見されるたびに、それを修正するためのセキュリティパッチ(更新プログラム)を配布しています。
これらのパッチを速やかに適用し、システムを常に最新の状態に維持することが、セキュリティ対策の基本中の基本です。

特に、メーカーのサポートが終了した古いOSやソフトウェアを使い続けることは、新たな脅威に対して無防備になるため、極めて危険です。

対策2:VPN機器などネットワーク機器の脆弱性を放置しない

テレワークの普及に伴い、社外から社内ネットワークへ安全に接続するためのVPN(Virtual Private Network)機器の利用が拡大しましたが、このVPN機器の脆弱性が攻撃の標的となるケースが急増しています。
PCのOSだけでなく、VPNルーターやファイアウォールといったネットワーク機器のファームウェアも定期的に更新し、脆弱性を解消する対策が不可欠です。
また、初期設定のままの安易なID・パスワードを使用せず、複雑なものに変更することも重要な対策となります。

対策3:多要素認証(MFA)を導入し不正アクセスを防ぐ

IDとパスワードのみに依存した認証方法は、パスワードリスト攻撃などによって破られるリスクが高まっています。
これに対し、パスワードなどの「知識情報」に加え、スマートフォンへの通知やSMSコードといった「所持情報」、指紋や顔などの「生体情報」のうち、2つ以上を組み合わせて本人確認を行う多要素認証(MFA)は、不正アクセス対策として極めて有効です。
多くのクラウドサービスや業務システムでは標準機能として提供されており、比較的低コストで導入できる効果的な対策です。

対策4:従業員向けに不審なメールへの対応訓練を実施する

サイバー攻撃の多くは、実在する組織や人物を装ったフィッシングメールを従業員に送りつけ、ウイルス付きの添付ファイルを開かせたり、偽のログインページに情報を入力させたりすることから始まります。
このような人的なミスを狙った攻撃は、システム的な対策だけでは完全に防ぐことが困難です。
そのため、従業員一人ひとりが「不審なメールは開かない」「安易にURLをクリックしない」といった基本を徹底できるよう、定期的なセキュリティ教育や標的型メール攻撃を模した訓練を実施することが有効な対策となります。

製造業のサプライチェーン攻撃に関するよくある質問

ここでは、中小製造業の経営者やIT担当者の方から、サプライチェーン攻撃に関して頻繁に寄せられる質問とその回答をまとめました。
自社のセキュリティ対策を検討する上での参考にしてください。

なぜセキュリティが強固な大企業より、中小の製造業が狙われるのですか?

攻撃者にとって、防御の固い大企業を直接狙うよりも、取引関係にありセキュリティ対策が手薄な中小企業を「踏み台」にする方が効率的だからです。
特に製造業はサプライチェーンが複雑に絡み合っており、攻撃の糸口を見つけやすい業種とされています。

サプライチェーン攻撃を受けると、製造業は具体的にどのような被害を受けますか?

自社の操業停止に加え、取引先の生産ラインを止めてしまい、巨額の損害賠償を請求されるリスクがあります。
また、情報漏洩の「加害者」となり、社会的信用を失い取引停止に至るなど、事業継続そのものが困難になる影響も考えられます。

予算が限られている中小企業でも、まず何からセキュリティ対策を始めれば良いですか?

まずOSやソフトウェアを常に最新の状態に保つことです。
次に、VPN機器の脆弱性解消や多要素認証(MFA)の導入といった、低コストで効果の高い対策から着手することをおすすめします。
並行して、従業員へのセキュリティ教育も重要です。

まとめ

中小製造業は、大手企業の強固なセキュリティを回避するための「踏み台」として、サプライチェーン攻撃の標的になりやすいという現実があります。
この攻撃がもたらすリスクは、自社の事業継続を脅かすだけでなく、取引先にまで甚大な被害を及ぼし、サプライチェーン全体を機能不全に陥れる可能性を秘めています。

「自社は無関係」という考えは捨て、OSのアップデートや多要素認証の導入といった基本的な対策を確実に実行することが、自社と取引先の双方を守るための第一歩です。


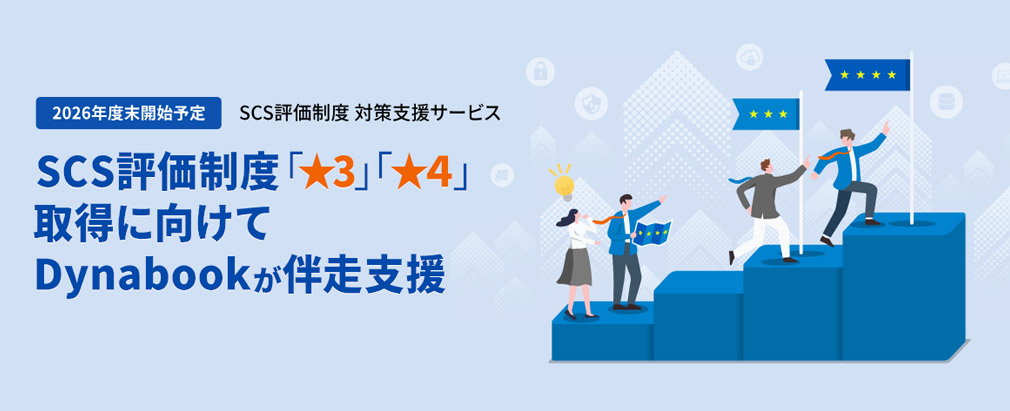
2026年度末開始予定 SCS評価制度 対策支援サービス SCS評価制度「★3」「★4」取得に向けてDynabookが伴走支援

SCS評価制度「★3」「★4」の取得に向けて。
サプライチェーン全体のセキュリティ対策を可視化し、必要な取り組みを整理。
現状把握から対策実施まで、Dynabookが伴走支援します。